2023年10月

用途广泛的 VLC 可以做很多事情。屏幕录制就是其中之一。

VLC 不仅仅是一个视频播放器。它还是一款多功能视频工具,具有普通用户永远无法了解的众多功能。

你可以 使用 VLC 下载 YouTube 视频,甚至可以用它修剪视频。

VLC 的另一个不寻常用途是屏幕录制。

我仍然建议使用合适的屏幕录像机来完成此任务,欢迎你探索这个 VLC 功能以获取乐趣。

使用 VLC 进行屏幕录制

? 虽然我可以使用 VLC 录制桌面屏幕,但无法录制任何声音和鼠标光标。在我看来,它并不能替代合适的屏幕录制工具。

要使用 VLC 录制屏幕,请打开它并单击 “ 媒体 Media ”,然后选择 “ 转换/保存… Convert/Save... ”。(或者直接点击 “ 媒体 Media ”→“ 打开采集设备… Open Capture Device... ”)

Select Convert/ Save option

转到 “ 捕获设备 Capture Device ” 选项卡,然后从 “ 捕获模式 Capture Mode ” 下拉列表中选择桌面。

Capture Mode: Desktop

现在,这里为你的录制提供了一些帧率。10、24 fps 等都不错,如果你需要更高的质量,请选择更高的。请注意,这会增加文件大小和系统要求。然后,按 “ 转换/保存 Convert/Save ” 按钮。

Set Frame Rate

在下一页上,从下拉列表中选择一个配置文件,然后单击相邻的按钮来编辑该配置文件。

Set Output Profile

设置你需要的视频格式,然后按 “ 保存 Save ”。

Edit the Output Profile

现在,你需要给出目标文件名。单击 “ 浏览 Browse ”按钮,选择位置,然后输入输出文件的名称。单击 “ 保存 Save ”。

Output file location and Name

按 “ 开始 Start ” 按钮,开始录制屏幕。

Start Recording

这将开始录制。完成录制后,使用面板按钮停止。

Stop Recording

或者单击 VLC 上的停止按钮。

Stop Button in VLC

就是这样。你可以在保存屏幕录像的位置查看屏幕录像。

Output File

总结

如你所见,虽然可以使用 VLC 录制桌面屏幕,但它并不能替代 专用屏幕录制工具。缺乏录音是一个重大的遗憾。

仅当你没有任何其他选项时才使用 VLC 进行屏幕录制。你怎么认为?

(题图:MJ/f48c22e9-a2d1-4567-a265-6c3aaf147aff)


via: https://itsfoss.com/vlc-record-screen/

作者:Sreenath 选题:lujun9972 译者:geekpi 校对:wxy

本文由 LCTT 原创编译,Linux中国 荣誉推出

他还称,Linux 基金会接受 OpenTofu 的决策是一个 “悲剧”。

(本文节略自 The Stack 的文章)

HashiCorp 的 CEO 在该公司本月的用户会议上为其改变许可证的做法辩护。他预测,除非社区重新思考如何保护创新,否则硅谷将 “不再有开源公司”。

作为 IaaC 的先驱者,他在 HashiConf 用户会议上介绍了一系列产品了更新和新特性,这是在该公司将其所有产品的版权协议从 Mozilla 公共许可证 Mozilla Public License (MPL)更改为 商业源代码许可证 Business Source License (BSL)后不到两个月时间所做的举措。

HashiCorp 当时表明,“除了在与 HashiCorp 商业产品竞争的产品中托管或嵌入软件外,所有生产用途都不受限制,无论是自我管理的还是托管的。”

然而,此举引起了开源社区的强烈反响。在 Linux 基金会的支持下,一个名为 OpenTofu 的 Terraform 分支很快地被发布出来。

HashiCorp 的 CEO Dave McJannet 本周表示,改变许可证的决策是必要的,因为 HashiCorp 的技术对现代云服务起到了关键的作用,随着全球最大的公司将其业务从本地技术转移到云服务,这种关键性只会越来越强。

尽管开源社区猛烈批评了 HashiCorp 改变许可证的决定,但 McJannet 说其最大的客户对此的反应却是,“太好了,因为你是我们的关键伙伴,我们需要你发展成一个大公司。”实际上,他表示,在很多反馈中客户表示,“我们希望你早点这么做”,并补充说,这个决定在公告之前就已经与主要的云供应商进行了讨论。

McJannet 说,“过去三四年间,每个达到一定规模的供应商都已经得出了同样的结论。……这只是意识到,鉴于市场现在的激励机制,开源模型必须演进。”

他声称,过去成立开源基金会的模式现在已经不合时宜了,这些基金会都被传统供应商所主导。以 Hadoop 为例,他说,“基金会就是大公司免遭创新影响的一种机制,如果 Hadoop 流行起来,IBM 这样的公司可以把它拿来,因为他们是基金会的一部分,他们可以以更低的价钱卖出去。”

将开源产品放到 GitHub 上 “的确非常好”,但是,一旦某个项目变得流行,“克隆供应商就开始竞相复制”。

他声称,“我们发出公告后不久,我就开始接到来自硅谷每一个开源创业公司的电话,他们都告诉我,‘我认为这才是正确的模型’。”

“确实是悲剧……”,他感叹道,Linux 基金会接受 OpenTofu 的行动,为我们揭示了一个严重的问题。“如果基金会只是简单地接收并给它找个归宿,那对开源的未来将带来怎样的影响呢?这对开源创新而言,无疑是一场悲剧。我可以坦诚告诉你,如果这样的事情真的发生,硅谷将再也看不到开源公司的身影。”

他更具体地指出,许可证的改变是他们为赢取企业信任而设计的策略的一部分。

“让其他供应商误解我们的产品是一个巨大的风险,对吗?这对我们的长期发展是不利的,对我们的客户而言也同样危险。”

他进一步解释说,赢得这些大型组织的信任是促使 HashiCorp 当时选择上市的一个驱动力。“我们并不全然需要钱,我们之所以这么做,是想要向公众表明,我们有充足的资金,可以成为他们长期信任的合作伙伴。”

他补充说,他们提议继续和受许可证更改影响的四个主要的公司合作,“只需要你们承担一部分研发成本。然而他们却拒绝,声称要另起炉灶,这对我们来说也没问题。”

(题图:MJ/5cdb5ba0-a7fa-4a29-b3dd-ef0d07bad575)


via: https://www.thestack.technology/hashicorp-ceo-predicts-oss-free-silicon-valley-unless-the-open-source-model-evolves/

作者:JOE FAY 译者:ChatGPT 校对:wxy

本文由 LCTT 原创编译,Linux中国 荣誉推出

HashiCorp CEO 称硅谷将不会再有开源公司

之前,我们报道过,HashiCorp 将其 Terraform 等产品从开源的 MPL 许可证改为 MariaDB 的 BSL 许可证,新的许可仅限于 “非生产使用”。尽管开源的拥护者抨击了 HashiCorp 的许可证转换,并成立了 OpenTF 基金会,但 HashiCorp CEO 戴夫·麦克简内特 Dave McJannet 却用 “太好了” 来形容其最大客户的反应,他声称很多反馈都是“我们希望你们早点这么做”。他还补充说,他们宣布之前已经与主要云计算厂商进行了讨论,“在过去的三四年里,每一个达到一定规模的厂商都得出了同样的结论。”他认为,历史上的开源基金会模式已经被打破,因为它们被传统供应商所主导。“它们是大公司保护自己不受创新影响的一种方式,”一旦某个项目流行起来,“克隆厂商就会开始抢占这些东西”。他批评了 Linux 基金会接纳 OpenTF 基金会的做法,“这对开源创新来说是个悲剧。……那样硅谷就不会再有开源公司了。”

消息来源:The Stack
老王点评:我想说,这就是得了开源的利,而砸开源的锅。一开始开源得到了社区贡献和支持,壮大后就嫌弃黄脸婆了。但是,公平的说,为什么会有大量的项目会在壮大后抛弃开源?是开源模式无法持续,还是新的形势下,开源模式也需要新的进化呢?

攻击者在 Binance 区块链上托管恶意软件

通常,被攻击者入侵的网站会向访问者分发恶意软件,而这些恶意软件在被发现后会被清除。但安全专家发现,攻击者开始通过将恶意文件托管在去中心化的、匿名的区块链上,使这些恶意软件不被安全专家或执法部门清除。攻击者在 Binance 智能链(BSC)上创建一个新的智能合约,包括一个由攻击者控制的区块链地址,以及一组定义合约功能和结构的指令。当被攻击的网站查询该合约时,它会返回一个被混淆的恶意有效载荷。由于区块链的可公开访问性和不可更改性,这些恶意代码无法被清除,攻击者从而获得一种免费的、无跟踪、稳健的方式来下载恶意有效载荷,而且不会留下痕迹。

消息来源:Krebs on Security
老王点评:我是真没想到区块链被用在这个用途上,还好 BSC 不够去中心化,尚有一定手段可以缓解,但是这反而有点让人哭笑不得。

KeePass 被攻击者用国际化域名编码钓鱼

安全公司警告,攻击者正通过谷歌广告引诱用户访问开源密码管理器 KeePass 的钓鱼网站。攻击者使用国际化域名编码(Punycode)注册了 KeePass 的钓鱼网站 ķeepass[.]info,它和 KeePass 官方域名在视觉上的差异非常小,无疑会让很多人上当。

消息来源:Malware Bytes
老王点评:国际化域名用的很少,但带来的麻烦却很多。不过,这种钓鱼手段应该可以被浏览器很好的防御。

Nix 软件包管理器可以安装在任何 Linux 发行版上。具体方法如下。

人们喜欢使用不可变的 NixOS 的原因之一是它的 Nix 包管理器。

它有超过 80,000 个软件包,这可能与 Debian 软件包的数量相差比较大,但仍然令人印象深刻。

好处是你不必仅仅为了包管理器而 安装 NixOS。与 Homebrew 和 Rust 的 Cargo 包管理器 一样,你可以在当前发行版中使用 Nix 包管理器。

为什么要这么做?因为有时,你可能会发现仅以 Nix 打包格式提供的新应用。这种情况很少见,但有可能。

在本教程中,我将引导你完成以下内容:

  • 安装 Nix 包管理器
  • 搜索并安装包
  • 尝试/测试软件包而不安装它们
  • 更新包
  • 删除包

在其他 Linux 发行版上安装 Nix 包管理器

Nix 包管理器有两种安装方式:全局安装和本地安装。

? 全局安装意味着系统上的每个可用用户都可以访问 nix 包管理器,而本地安装仅适用于当前用户。Nix 官方文档 建议你使用全局安装。

全局安装

如果你想全局安装 Nix 包管理器,那么,你需要执行以下命令:

sh <(curl -L https://nixos.org/nix/install) --daemon

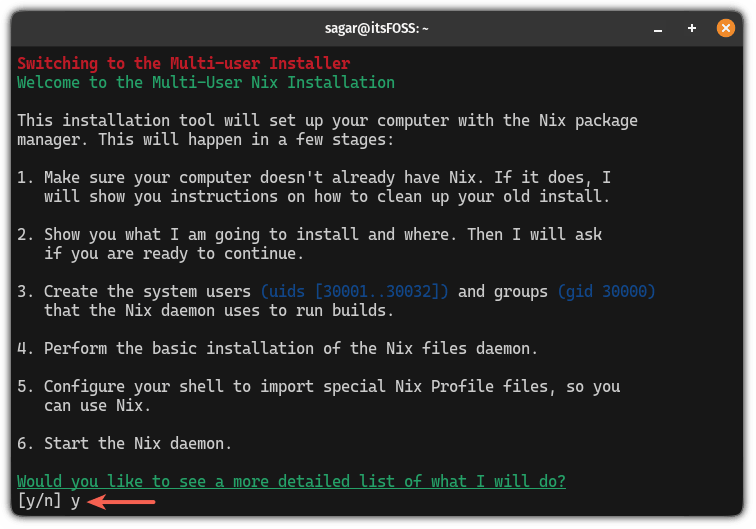
执行上述命令后,需要输入 y 键并按回车键:

完成后,关闭当前终端,因为它不会在当前终端会话上运行。

本地安装

如果你更喜欢本地安装并且不想每次都使用 sudo,则执行以下命令:

sh <(curl -L https://nixos.org/nix/install) --no-daemon

输入 y 并在要求确认时按回车键。

完成后,关闭当前终端会话并启动一个新终端会话以使用 Nix 包管理器。

搜索并安装包

安装 Nix 包管理器后,下一步是搜索包。

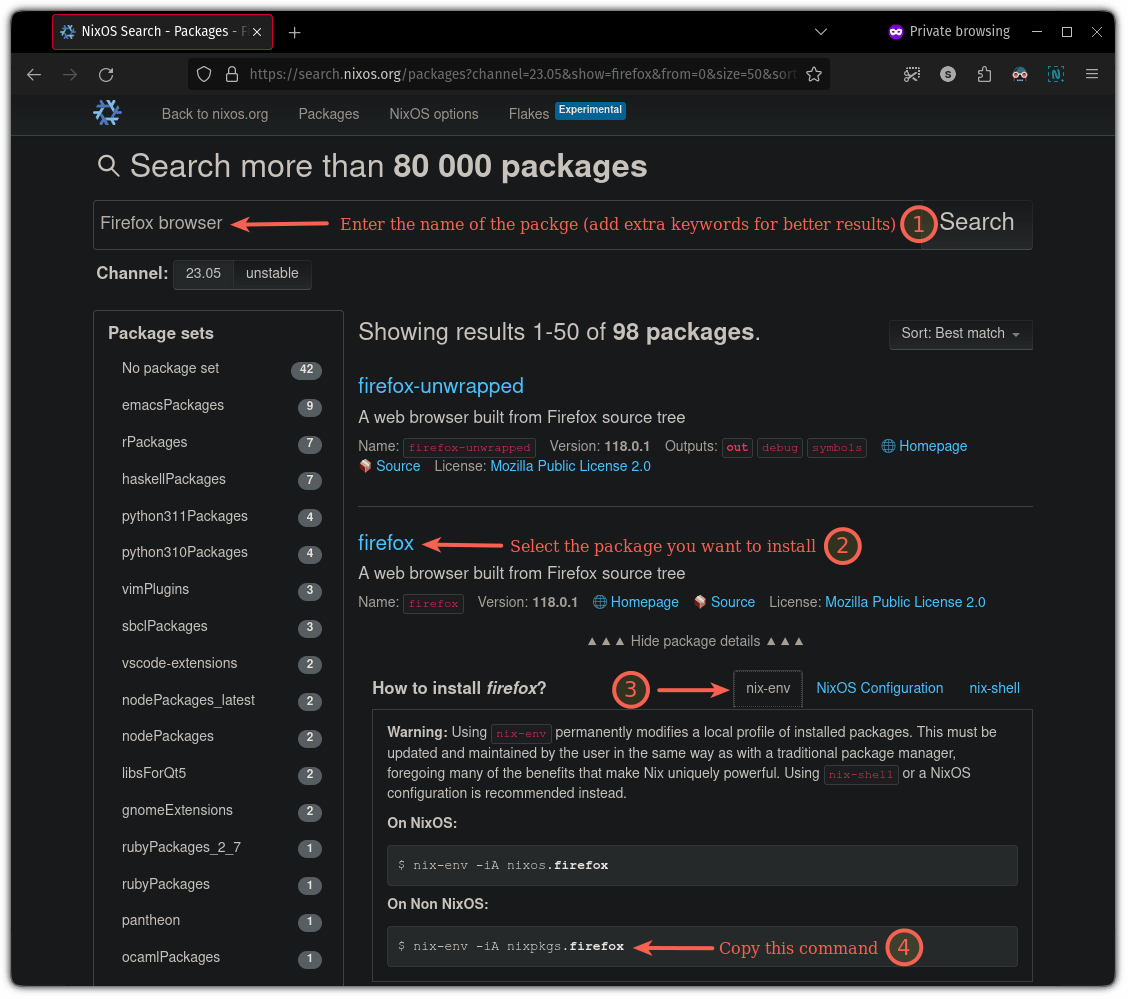
首先,访问 Nix 搜索的官方页面 并输入你要安装的软件包的名称。

从给定的描述中,你可以找到所需的软件包,然后选择 nix-env 进行永久安装。

在这里,你可以添加一些额外的关键字以获得更好的搜索结果。例如,在这里,我搜索 “Firefox browser”:

我上面提到的最后一步(“复制命令”)什么也不做,只是为你提供了一个用于安装的命令。

现在,你所要做的就是在终端中执行该命令。

就我而言,它给了我以下命令来安装 Firefox:

nix-env -iA nixpkgs.firefox

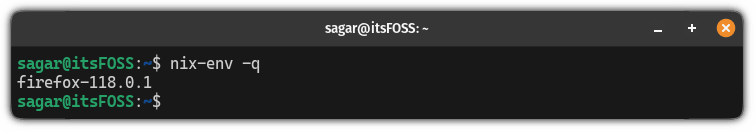
完成后,你可以使用以下命令列出已安装的软件包:

nix-env -q

使用包而不安装它们

到目前为止,这是 Nix 包管理器的最佳功能,因为你可以使用/测试包甚至不用安装它!

为此,你可以使用 Nix Shell,它允许你将交互式 Shell 与指定的包一起使用,关闭后,你将无法再访问该包。

很酷,对吧?

要使用 nix-shell 访问你喜欢的软件包,请使用以下命令语法:

nix-shell -p <package_name>

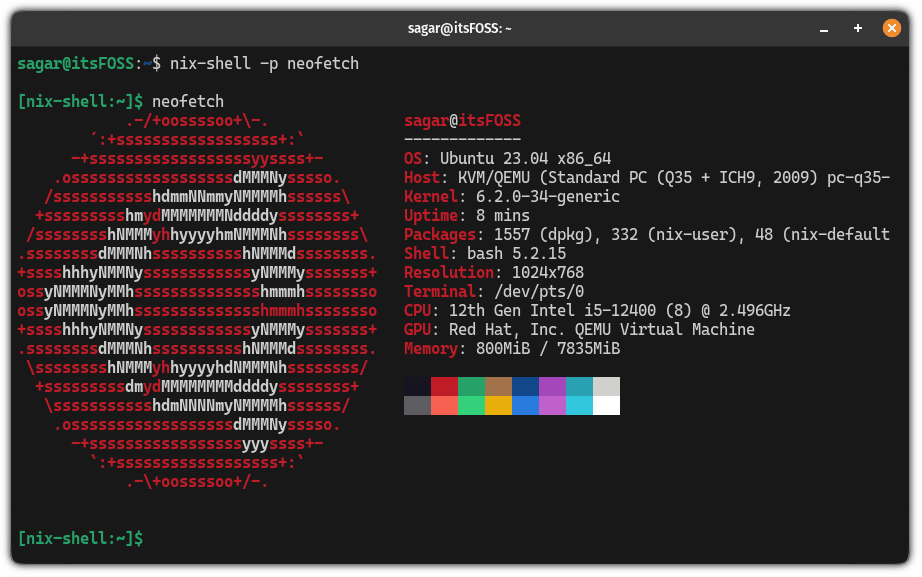
例如,我想使用一次 neofetch,所以我使用了以下命令:

nix-shell -p neofetch

要退出 Shell,你所要做的就是执行 exit 命令:

exit

使用 Nix 包管理器更新包

使用 Nix 包管理器更新包非常简单。

要更新软件包,首先,你需要使用以下命令更新频道:

nix-channel --update

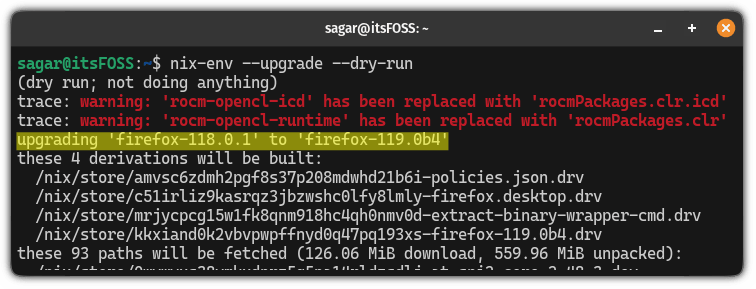
接下来,你可以通过试运行更新命令来列出过时的软件包:

nix-env --upgrade --dry-run

就我而言,Firefox 浏览器已经过时,需要更新!

要更新单个包,请使用以下命令:

nix-env -u <Package_name>

如果你想一次更新所有软件包,请使用以下命令:

nix-env -u

使用 Nix 包管理器删除包

要删除软件包,你只需按以下方式执行 nix-env 命令即可:

nix-env --uninstall [package_name]

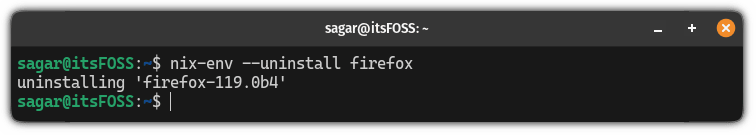
例如,如果我想删除 Firefox 浏览器,那么,我将使用以下命令:

nix-env --uninstall firefox

通过 NixOS 释放其全部潜力

如果你喜欢 Nix 包管理器背后的想法,请相信我,你一定会喜欢 NixOS。

仅使用一个配置文件来复制整个系统就足以说服我切换到 NixOS,但还有更多原因:

我喜欢 NixOS。以至于我写了整个系列,这样你就不必阅读文档(基础知识):

NixOS 系列

我希望你能像我一样喜欢使用它。

(题图:MJ/da586165-eadb-4ed7-9a0b-9c92903344d5)


via: https://itsfoss.com/ubuntu-install-nix-package-manager/

作者:Sagar Sharma 选题:lujun9972 译者:geekpi 校对:wxy

本文由 LCTT 原创编译,Linux中国 荣誉推出

你最钟爱哪一个开源密码管理器?

Bitwarden 和 Proton Pass 是两个杰出的开源密码管理器。

Bitwarden 已经成为一个可靠的选择,运行稳定已经超过六年了,而 Proton Pass 则是较新的参与者。

你应该选哪一个呢?是选择已被大众信任的密码管理器还是选择由以隐私为导向的 Proton 新开发的产品?

我一直使用 Bitwarden 和带高级特性的 Proton Pass。主要使用的是 Bitwarden,但自 Proton Pass 推出后我也在试用它。

在这里,我会分享我对两者的使用体验,以及在选择密码管理器时需要了解的一些注意事项。

应用场景和应用程序的可用性

选用密码管理器时,应用程序的可用情况和你的使用场景起着重要角色。

你需要提些问题给自己:

  • 我在哪些地方(如桌面、移动设备或网页浏览器)需要密码管理器?
  • 它有提供哪些额外功能?
  • 是否坚持使用一个服务满足多种功能需求?

我会在文章的后半部分详细阐述这些功能特性。但首先,你需要确定你想在哪里使用密码管理器,以及是否希望单独保持密码管理器服务。

Proton Pass

在编写本文时,Proton Pass 仅以 浏览器扩展 形式存在,同时提供给 移动平台 使用。
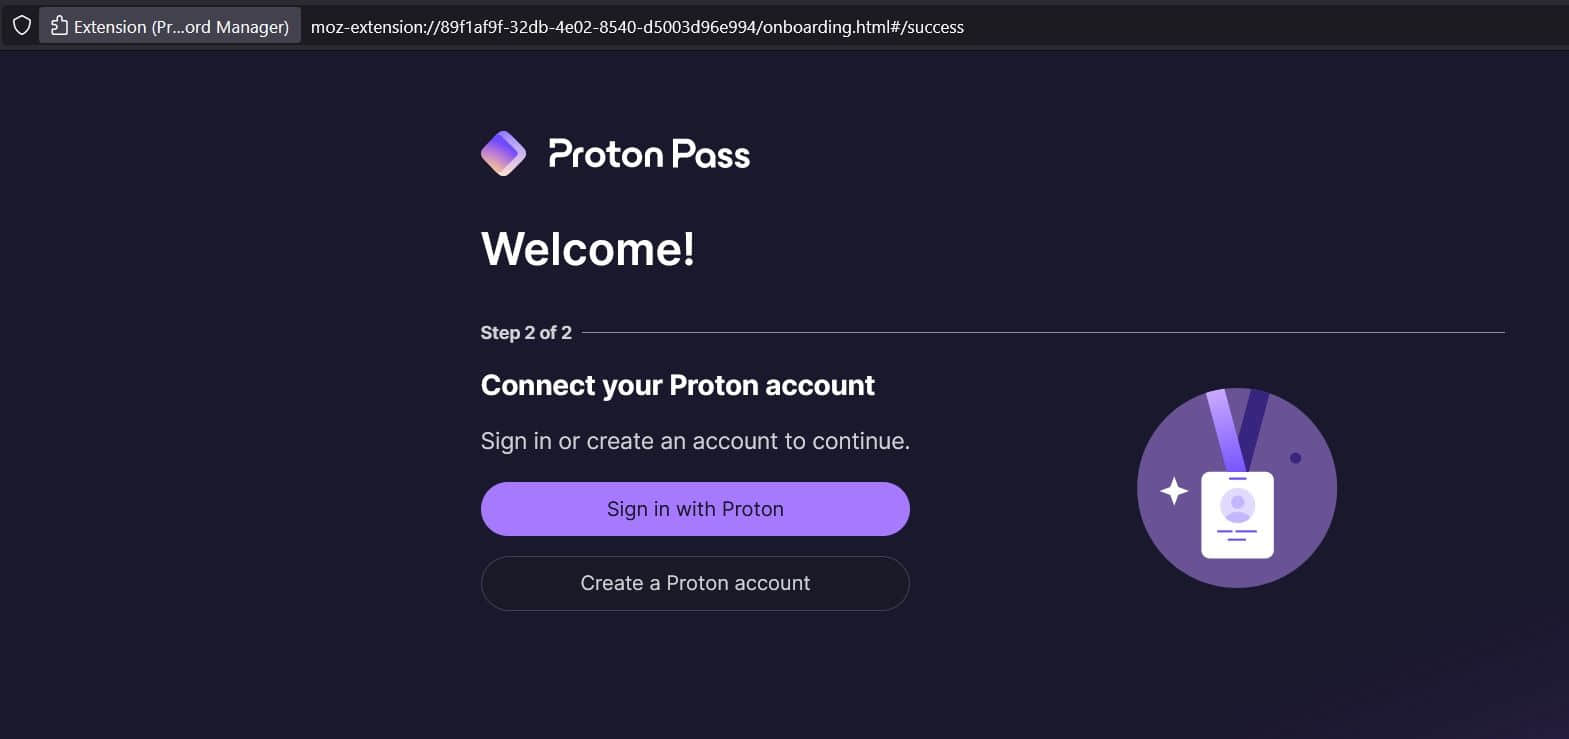
你可以为 Mozilla Firefox、Google Chrome、Brave、Edge 及其它基于 Chrome 的浏览器获取扩展。你也可以选择在你的 安卓或 iOS 设备上安装它。

✅ 如果你不需要桌面应用的密码管理器,同时希望继续使用 Proton 提供的全部服务,那么 Proton Pass 是一个适合的选择。

Bitwarden

反之,Bitwarden 可以作为 桌面应用,支持在 Windows、 macOS、Linux 上运行。

此外,你可以为 Google Chrome、Firefox、Vivaldi, Opera、Edge、Tor 和 DuckDuckGo for Mac 获取相应的扩展。
对于移动平台来说,Bitwarden 支持 iPhone、Apple Watch 和安卓手机。你也可以从 F-Droid 安装到安卓设备上。

还不仅限于这些,你可以将 Bitwarden 作为一款 网页应用,或通过 命令行接口 来使用。

✅ 如果你需要一个能够在多个平台上无缝使用的密码管理器,那么 Bitwarden 就是你完美的选择。

用户体验

Bitwarden

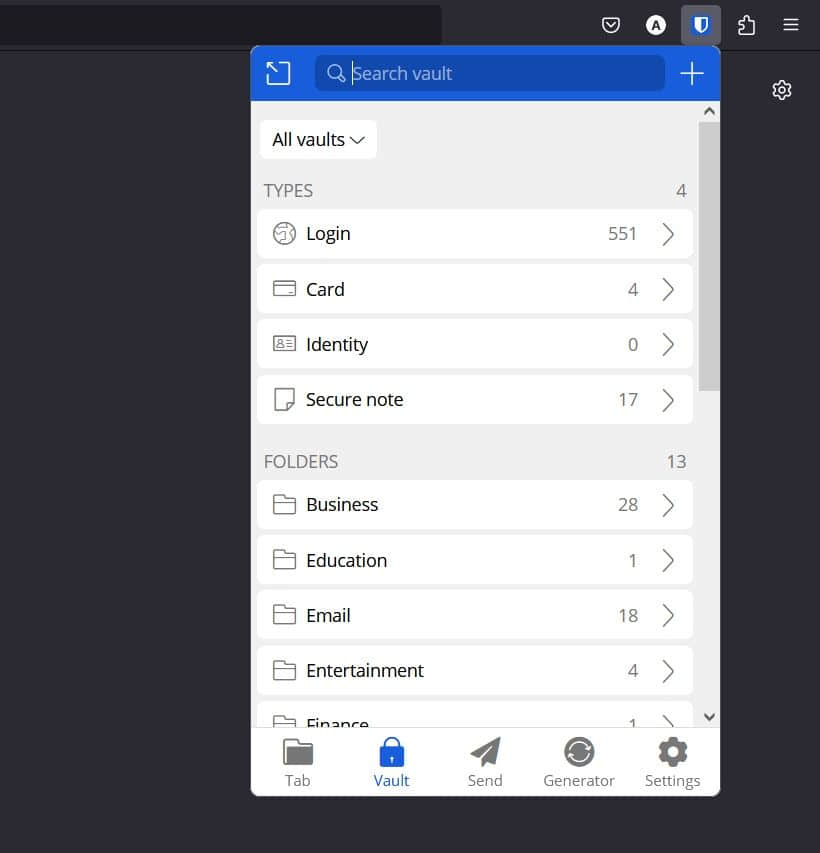
Bitwarden 的用户体验简洁且低调。

以下是浏览器插件的界面样式:
虽然用户界面随着年份的推移有所改进建,但始终忠于其核心理念,也就是 注重简洁而不是华丽的 UI。

它不会打扰你的操作,始终提供熟悉的用户体验。
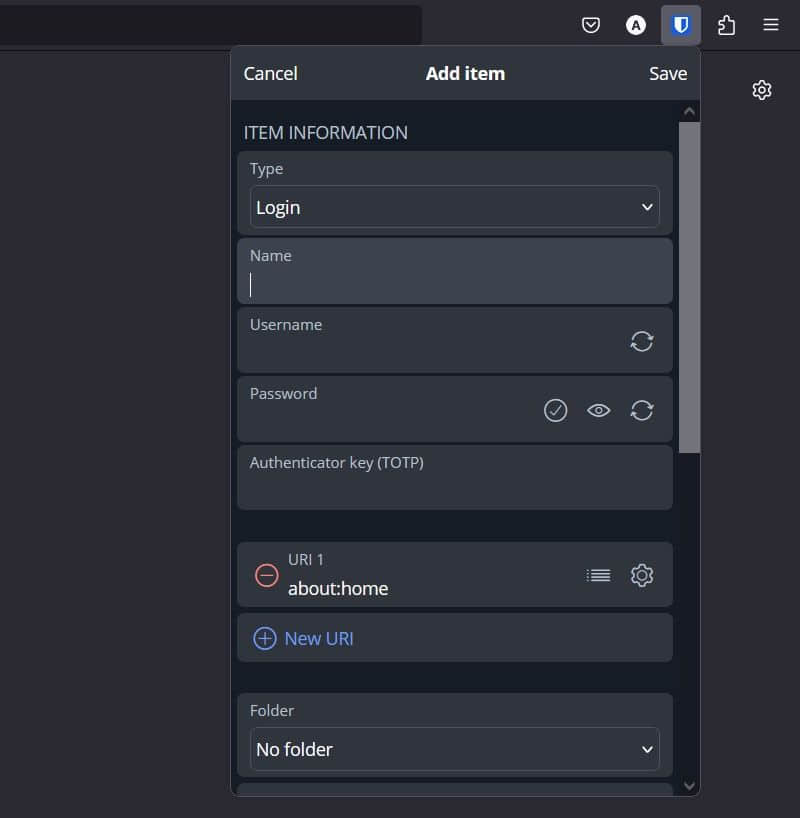
你可以在预设的 “dark”、“light”、“solarized dark” 和 “nord” 主题间自由切换。

无论你正在使用桌面应用、移动应用还是浏览器扩展,它都能给你带来同样的便利。

Proton Pass

Proton Pass 在其布局方面 颇具特色 ,每次你访问该扩展时,它都会给出一个详细的凭证概览。
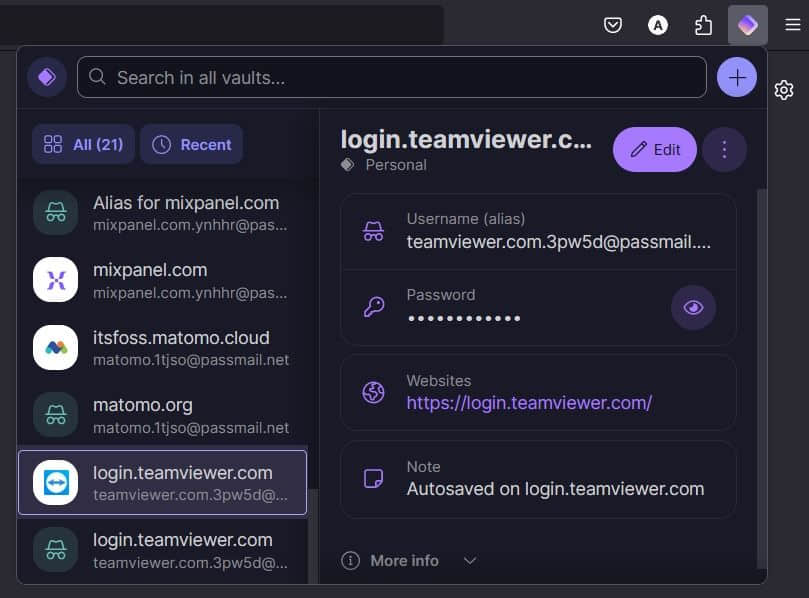
有些用户可能更倾向于 现代化的 UI 处理方式,这完全看你的个人喜好。

我个人更倾向于 Bitwarden 的传统设计方式。

价格

你可以免费开始使用这两种服务。

Bitwarden 和 Proton Pass 在其免费计划中都不限制存储的登录凭证数量和可使用设备的数量。

如果你需要包括紧急访问、家庭共享、安全存储、二次验证、电子邮箱别名隐藏等特性,你需要升级为高级版。
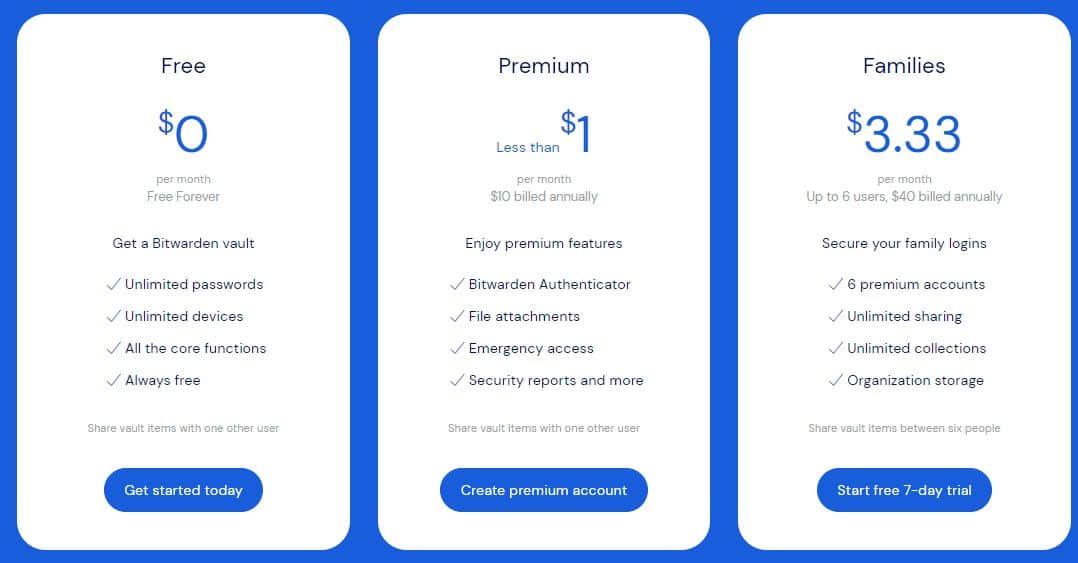
Bitwarden 的年费仅为 10 美元,而其家庭计划(包含六个账户)的年费为 40 美元。这个价格对大多数人来说是极其实惠的。

相比之下,Proton Pass 的价格较高,其 Plus 计划的年费为 47.88 欧元。
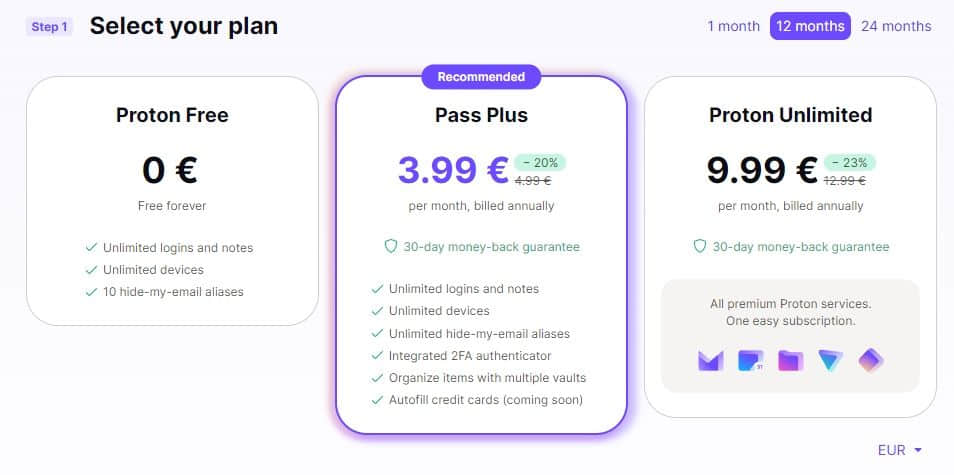
不过,如果你使用了所有其他 Proton 的服务,并选择了 Proton 的无限制订阅,你就可以获得包括 Proton Pass、Mail、VPN、Drive 和 Calendar 在内的高级特性。

功能

这两个密码管理器功能都十分完善,因此每一种都能提供人们所需要的核心特性。

它们共同拥有的特性包括:

  • 密码生成器
  • 安全笔记
  • 自动填充
  • 卡片信息和登录凭证
  • 便于随时获取凭证的手机应用

接下来,让我来突出一下根据我个人的使用经验,每一种服务各自独特的优点:

Bitwarden

Bitwarden 的一项关键功能是其 “ 发送 Send ” 功能,它允许你发送一个文件(最大 500 MB)或一段文本/便笺给任何人,这都是通过一个安全连接实现的,并且在整个过程中都实现了端到端的加密。这项功能可以在 桌面应用、扩展插件和网页保险库 中使用。
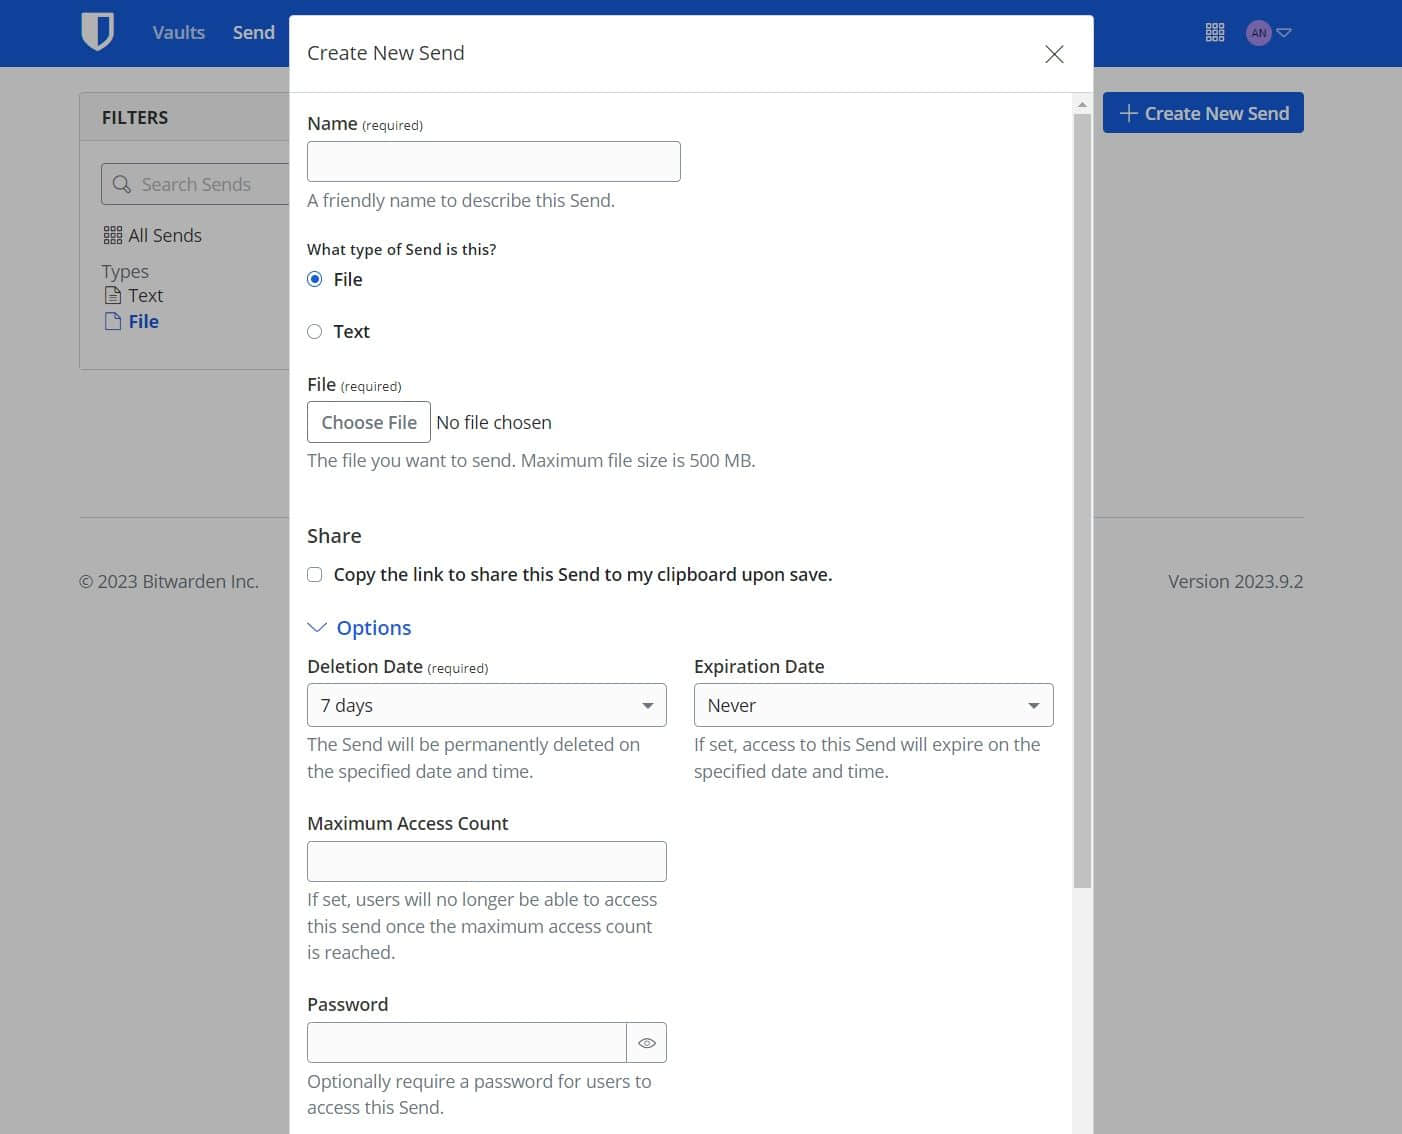
你可以通过添加一段只有接收者知道的密码短语来保护这个链接。还有更多的自定义选项,例如设定链接的过期时间,或在文件被下载后销毁链接。

我不认为这是一种安全发送文件的方法,更多的是适合发送私人文件(如电子邮件附件)和文本文件。

接下来,Bitwarden 提供了一个 家庭计划,允许你与 其他五个账户 共享一个订阅。Proton Pass 并没有此类服务。

我想着重强调的另一个功能是:紧急访问。

因为密码管理器储存了你所有的登录信息,它就是一个包含 所有你的访问密钥 的地方。你可以设置紧急访问功能,以方便你信任的朋友或者家庭成员在你不幸出现紧急状况后访问你的密码。
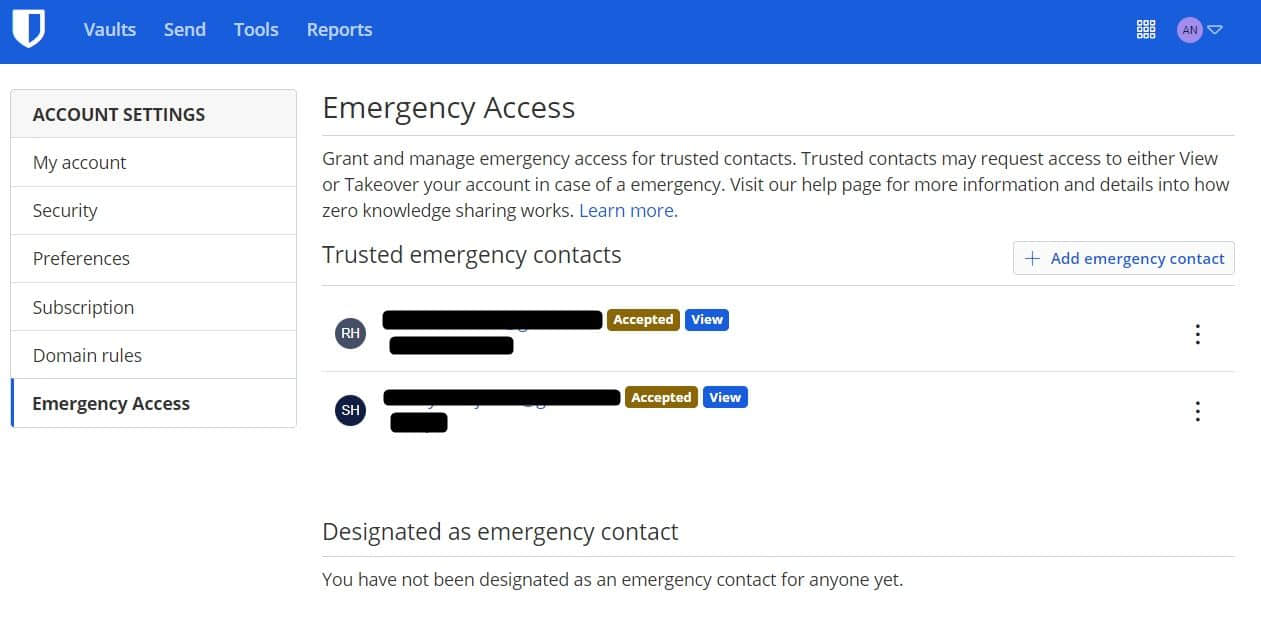
当然,在授权用户访问你的账户之前,你可以设定一个期限以确认或拒绝这个访问请求。如果你没有采取任何行动,那么这个访问权限将会授予你的信任用户。

? 紧急联系人选项只能在 网络保险库 中访问。

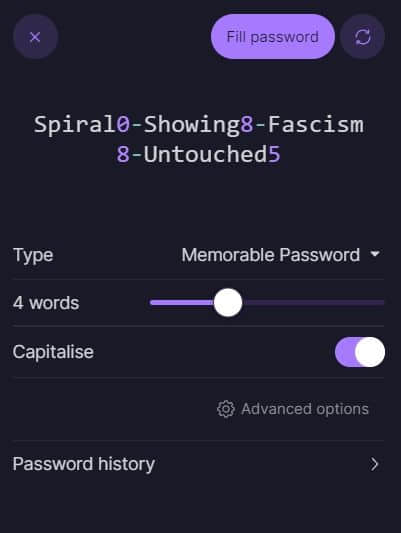
值得注意的是: 这两种服务的密码生成器都包含历史记录,但 Bitwarden 保留历史时间更长,而 Proton Pass 只保留一天的历史记录。
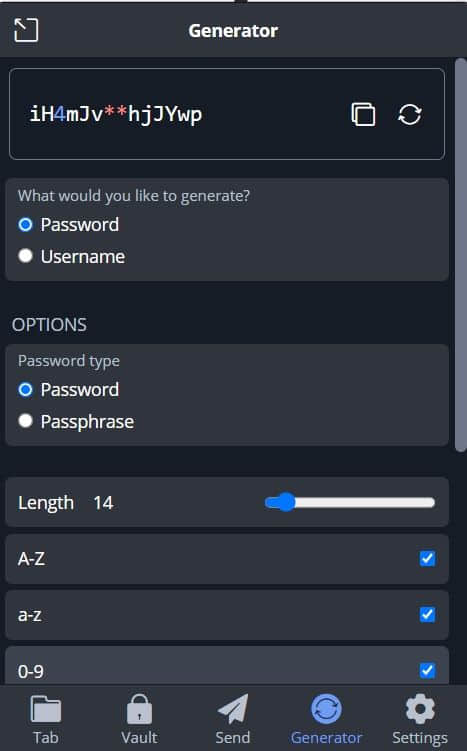
其他功能差异包括:

  • 导出为 .CSV 文件
  • 调整自动填充行为
  • 访问网络保险库
  • 桌面应用
  • 记录身份信息

对于所有列出的功能,在我使用 Bitwarden 的过程中,我都没有遇到任何重大的问题。

我唯一注意到的问题:有时在我的安卓手机上,自动填充功能并没有在键盘应用中作为建议显示。当然,这取决于各个智能手机制造商提供的定制安卓体验,因此不一定是 Bitwarden 特有的问题。

Proton Pass

如果我们从“功能数量”上进行比较,Bitwarden 会占据优势。

但是,作为一个以隐私为重点的工具,Proton Pass 实现了密码管理器所有你需要的重要功能,甚至超越了这些。
得益于对 SimpleLogin 的专业研究,Proton Pass 支持生成电子邮件别名。

如果你不太了解:SimpleLogin 是最受欢迎的 工具之一,用于保护你的电子邮件地址。

所以,当 Proton Pass 集成了这个功能后,用户可以 便捷地创建电子邮件别名,并同时保存登录信息。你在 Proton Pass 上注册的电子邮件将会是实际的电子邮件地址。

我希望他们提供一个设定新的目标电子邮件地址的选项,这将使 Proton Pass 的额外费用更具价值。

此外,如果你是一位使用了部分或所有 Proton 服务的用户,使用 Proton Pass 将会是一种良好的用户体验。因为你无需为其他平台切换或注册。

使用 Proton Pass 还可以获得基本的 导入/导出,控制某些安全措施,修改密码管理器行为 的功能。

因此,对于 Proton 用户而言,Proton Pass 可以是一种一站式的解决方案。

是的,我暂时没有注意到任何关于其移动应用的问题,Proton Pass 到目前为止很好。

你应该选择哪个?

考虑到它们的共性,这主要取决于你个人的使用体验、预算(如果选择付费),以及功能集。

对于我个人的使用,我暂时没有看到 Proton Pass 替换 Bitwarden 的需要。

然而,如果我决定购买 Proton 的无限制订阅,或是更加投入到 Proton 的各项服务中去,我可能会放弃 Bitwarden。

? 你怎么认为呢?你认为 Proton Pass 值得额外付费吗,或者对于 Proton 的捆绑订阅你有什么看法?Bitwarden 是你的最爱吗?欢迎在下方评论分享你的想法。

(题图:MJ/a2f5d428-b853-4312-837c-9d66371dd5dc)


via: https://itsfoss.com/bitwarden-vs-proton-pass/

作者:Ankush Das 选题:lujun9972 译者:ChatGPT 校对:wxy

本文由 LCTT 原创编译,Linux中国 荣誉推出

IBM 研发出了一种突破冯·诺依曼瓶颈的计算机芯片

传统的计算芯片每次计算时仍然需要使用称为 RAM 的外部存储器。这种在芯片间穿梭数据的方式会减慢速度,这种现象被称为“冯·诺依曼瓶颈”。IBM 研发处一种名为 “NorthPole” 处理器芯片无需访问外部存储器,因此执行图像识别等任务的速度比现有架构更快,同时“它的能效简直令人难以置信”。NorthPole 由 256 个计算单元组成,每个单元都有自己的内存,“在单元中缓解了冯·诺依曼瓶颈”。这些单元通过网络连接在一起,其灵感来自于人类大脑皮层各部分之间的白质连接。这种设计思路大部分以前就存在,但从未在一个芯片中结合过。研究人员说,这表明计算和内存可以大规模集成,“将撼动计算机体系结构的惯常思维”。

消息来源:《自然》
老王点评:带来现代计算的冯·诺依曼架构并不是唯一的计算架构,或许这种新架构是让 AI 腾飞的技术基础设施突破。

英伟达发布可训练机器人的人工智能代理

英伟达研究院宣布,它已开发出一种名为 “ 尤里卡 Eureka 的新型人工智能代理,该代理由 OpenAI 的 GPT-4 驱动,可自主教授机器人复杂的技能。尤里卡可以自主编写奖励算法,它首次训练出了一只机器人手,使其能够像人类一样完成快速转笔技巧。尤里卡还教会机器人打开抽屉和橱柜、抛接球、操作剪刀等近 30 项任务。

消息来源:Venture Beat
老王点评:也就是说,机器人可以学会掌控自己的肢体了?

Telegram 仍在向联系人泄露用户 IP 地址

Telegram 在全球拥有 7 亿用户,并一直以 “安全” 和 “私密” 的信息应用程序自居,尽管专家一再警告 Telegram 的安全性不如端到端加密应用程序 Signal 等。如果你在联系人中添加黑客并接受他们的电话,那么流行的消息应用 Telegram 就会泄露你的 IP 地址。尽管这一事实多年前就已为人所知,但技术含量较低的新用户可能还不知道。

消息来源:Tech Crunch
老王点评:其实安全更多依赖的不是工具,而是安全素养。