2022年8月

苹果发现了一个大生意:在你的 iPhone 上显示广告

据报道,苹果已经在内部测试了苹果地图中的搜索广告,当你搜索餐馆、商店或其他附近的企业时,它可以显示推荐。苹果已经在其应用商店上实施了类似的广告模式,因为开发者可以付费让他们的应用在特定查询的搜索页面上得到推广。苹果的地图,播客和图书等应用目前是无广告的。

消息来源:The Verge
老王点评:毕竟没有乔布斯的苹果,靠新产品挣钱有点难。

电动汽车正在变成订阅制

一家美国加州的初创公司囤积了大量的各种品牌的电动汽车,然后以订阅费的方式提供给客户,除了启动费之外,每月收取 490 至 690 美元,最多可行驶 1000 英里。而另外一方面,宝马公司在英国出售每月 18 美元的座椅加热服务,通用汽车公司则将其安吉星语音服务变成了每辆新的别克、凯迪拉克的 1500 美元的强制订阅。具有讽刺意味的是,即使没有自选附加项目,支撑二手电动汽车价格的主要力量之一是其远程更新的能力,而汽车制造商正在利用同样的技术,通过订阅服务向司机收取费用。

消息来源:BNN
老王点评:如果汽车的主要功能是以软件方式体现的,那么订阅制似乎是有道理的。或许,将来除了汽车,其它的家电、智能房屋都会在一次性购买费用之外,也收取各种功能订阅费用?

2300 万美元:有史以来最大的 YouTube 版税骗局

两位被指控的罪犯成立了一家公司,声称拥有超过 5 万个拉丁音乐歌曲和作品的版权。这家欺诈公司制作了一些假文件,以证明其声称的音乐的所有权。他们通过一家第三方公司合作,该公司可以进入 YouTube 的 CMS 和内容 ID 工具,并帮助艺术家管理他们的数字版权。四年来,这家欺诈公司通过这种手段骗到了 2300 万美元,直到被美国国税局的调查后起诉。

消息来源:mashable
两位点评:保护版权是好的,但是这种宣称版权而欺诈的,可不只是音乐方面。

Kali Linux 2022.3 在引入了新的 VirtualBox 镜像格式的同时,也使测试变得更加方便。不要忘了试试新的工具!

Kali Linux 在 2022 年的第三次升级中带着激动人心的新内容回来了。

像往常一样,你可以期待新的工具和全面的改进。此外,还有一些关键的亮点,包括新的 测试实验室环境 和 VirtualBox 镜像。

在这里,让我给你介绍一下这个版本的细节。

Kali Linux 2022.3 有什么新内容?

Kali Linux 2022.3 的发布标志着他们开始启用了 新的 Discord 服务器,使社区能够聚集在一起,谈论关于 Kali Linux 的事情。

除了社区有了 Discord 服务器之外,应该引起你对升级的关注的事情包括:

  • 一个便于测试的新测试实验室环境
  • 开放 kali-tools 资源库,以供社区提交
  • NetHunter 商店中的新软件
  • 一个新的 VirtualBox 镜像格式
  • 大量的新工具

测试实验室环境

Kali Linux 是为安全研究人员量身定做的,可以用于测试和学习。但是,为了增强体验,使任何人都能毫不费力地建立一个测试实验室,Kali Linux 现在增加了易于安装的软件包,如 DVWA 和 Juice Shop。

开发者还提到,在不久的将来会有更多的软件包。

新工具

新的升级包括了五个有趣的工具,它们是:

  • BruteShark(网络分析工具)
  • DefectDojo(开源的应用程序漏洞工具)
  • phpsploit(隐蔽的破解后应用框架)
  • shellfire(利用命令注入漏洞)
  • SprayingToolkit(密码攻击)

你可以探索这些工具以了解更多信息。

增强的 VirtualBox 支持

虽然 Kali Linux 已经可以用于 VMware 和 VirtualBox,但现在为 VirtualBox 用户提供了一种新的镜像格式。

你现在可以下载用于 VirtualBox 的 VDI 磁盘镜像和 .vbox 元数据文件。它是原生的 VirtualBox 镜像格式,具有更好的压缩率,下载速度更快。

对于希望使用最新和最先进工具的用户,Kali Linux 提供了按周构建的虚拟机镜像,构建自其滚动分支。

此外,如果你需要构建你的自定义虚拟机镜像,Kali Linux 已经在 GitLab 上提供了一些脚本。

其他改进

Kali Linux 2022.3 增加了几个重要的升级。其中包括:

  • 针对树莓派设备的 Linux 内核 5.15 更新。
  • 针对 ARM 设备的技术改进。
  • 文档更新,有一些新页面。
  • 网络存储库的维护工作。
  • NetHunter 商店的大量更新,以及对即将到来的 Android 12 支持。

下载 Kali Linux 2022.3

你可以在其 官方下载页面 找到最新的 Kali Linux 2022.3 ISO,以及新的 VirtualBox 镜像文件和每周更新包。

Kali Linux 2022.3

via: https://news.itsfoss.com/kali-linux-2022-3-release/

作者:Ankush Das 选题:lujun9972 译者:wxy 校对:wxy

本文由 LCTT 原创编译,Linux中国 荣誉推出

通过使用这个简单而强大的 Linux 命令行工具,来安排备份、文件清理以及其他任务。

 title=

在计算机上让任务按照有规律并且可预测的时间表运行很重要。作为人类,我们有时会因为分心、脑子里想太多,或是度假而记不住要做的事情。计算机真的很擅长按计划做事,但在计算机采取行动之前,人类必须对计算机进行编程。

在某种程度上,cron 系统是编程的初级简单入门。通过编辑一个文件就可以让计算机做你想让它做的事。你甚至不需要知道文件保存在哪里。只需键入一个简单的命令,输入你希望电脑遵循的 “配方”,并保存。从那时起,计算机会在指定时间执行你的指令,直到被告知停止。

从设计上来看,cron 不是一个复杂的系统。这里有一些你需要了解的内容。

cron 是什么?

cron 命令在 Linux 和 Unix 中无处不在,而且它经常被模仿和重塑,以至于它几乎成了按计划发生的事情的一个通用术语。它是自动化的一种形式,尽管有不同的实现方式(比如 Dillon's cron、Vixie's cron、chrony 和其他),以及像 anacron 和 systemd 定时器这样的变化,但其语法和工作流程几十年来一直保持着基本一致。

cron 在一个 “ 假脱机 spool ” 系统上工作,像打印机和电子邮件一样。如果不你知道打印机和电子邮件使用假脱机也没关系,因为假脱机文件的意义在于,你不需要想太多。在 Linux 系统中,/var/spool 目录被设计为重要但低级的文件的中心枢纽,用户不需要直接与之交互。 在 /var/spool 中管理的一个假脱机是 cron 表(简称为 “crontab”)。 包括你在内的每个用户在 Linux 系统中都有一个 crontab。用户可以编辑、查看和删除自己的 crontab。除此之外,用户可以使用 crontab 来安排任务。cron 系统监控 crontab,并确保一个 crontab 中列出的任何工作都能在其指定时间执行。

编辑 cron 设置

你可以使用 crontab 命令和 -e(代表“编辑”)选项来编辑你的 crontab。默认情况下,大多数系统会调用 vim 文本编辑器。如果你和我一样,不使用 Vim,那么你可以在 ~/.bashrc 文件中为自己设置一个不同的编辑器。我把我的设置为 Emacs,但你也可以试试 Nano、Kate,或者任何你喜欢的编辑器。EDITOR 环境变量定义了你在终端使用的文本编辑器,而 VISUAL 变量定义了你在图形模式下使用的编辑器:

export EDITOR=nano
export VISUAL=kate

更新设置后刷新你的 shell 会话:

$ source ~/.bashrc

现在你可以用喜欢的编辑器编辑 crontab:

$ crontab -e

为任务执行安排时间

cron 系统本质上是一个日历系统。可以通过五个不同的属性告诉 cron 需要让一个任务多长时间运行一次:分、时、日、月、星期。这些属性的顺序是固定的,并且不一定是直观的,你可以把它们看作是过滤器或掩码。默认情况下,你可以理解为所有东西都被设置为“总是”或者“每一个”。此命令将在全年的每一天每小时每分钟运行 touch /tmp/hello:

* * * * * touch /tmp/hello

可以通过设置每个属性的具体定义来限制这个包罗万象的时间安排表。使任务在每个小时的 30 分钟时运行,将分钟设置为 30:

30 * * * * touch /tmp/hello

可以通过一个具体的小时来进一步约束这个指令。使任务在每个凌晨 3:30 运行:

30 3 * * * touch /tmp/hello

你也可以让这个任务只在每个月的第一天运行:

30 3 1 * * touch /tmp/hello

你可以用 1 至 12 表示 1 至 12 月来设置月份,用 0 至 6 表示周日至周六来设置星期。这项任务在 4 月份的周一的 3:15 运行:

15 3 * 4 1 touch /tmp/hello

设置增量

所有这些设置都与一个固定时间 完全 匹配。使用 cron 符号设置可以在特定时间段后运行任务,例如,每 15 分钟运行一个任务:

*/15 * * * * touch /tmp/hello

每三天在上午 10 点运行任务:

* 10 */3 * * touch /tmp/hello

每 6 小时运行一次任务:

* */6 * * * touch /tmp/hello

Cron 速记符

现代的 cron 实现已经为常见的时间安排表添加了方便的速记符,包括:

  • @hourly:每小时
  • @daily:每天
  • @weekly:每周
  • @monthly:每月
  • @yearly 或 @annually:每年

列出 cron 任务

使用 crontab 命令,查看计划中的 cron 任务列表:

$ crontab -l
15 3 * 4 1 touch /tmp/hello

删除一个 crontab

当一个 crontab 任务不需要时,可以使用 -r 选项来删除它:

$ crontab -r -i

-i 选项代表 交互式。它在删除文件之前会提示你进行确认。

Cron 可以做什么

知道如何使用 cron 是一回事,但但知道它的用途是另一回事。经典用例就是备份计划。如果你的电脑一天中大部分时间都是开着的,或者整天整夜地开着,那么可以为重要分区进行例行备份。我会在每天凌晨 3 点在主要数据分区上运行一个名为 rdiff-backup 的备份程序:

$ crontab -l | grep rdiff
* 3 * * * rdiff-backup /data/ /vault/

另一个常见的用途是系统维护。在我的 Slackware 桌面上,每周五下午会更新本地版本库目录:

$ crontab -l | grep slack
* 14 * * 5 sudo slackpkg update

我还会每 3 天在 15:00 运行一个 Ansible 脚本来 清理我的下载文件夹 :

$ crontab -l | grep ansible
* 15 */3 * * ansible-playbook /home/seth/Ansible/cleanup.yaml

有一些重复数据删除脚本、文件大小和 /tmp 目录的监视器、照片调整器、文件移动工具以及很多琐碎的任务,你可以安排在后台运行,以帮助保持系统不受干扰。有了 cron,计算机可以以我希望我的实体公寓能够做到的方式来照顾自己。

记住 cron 的设置

除了想明白你为什么需要 cron 之外,根据我的经验,cron 最难的事情是记住它的语法。重复这句话给自己听,反反复复,直到你记牢它:

分、时、日、月、星

分、时、日、月、星

分、时、日、月、星

更好的做法是,去 下载我们免费的速查表 ,这样当你最需要它时,它触手可及!

Cron 速查表

via: https://opensource.com/article/21/11/cron-linux

作者:Seth Kenlon 选题:lujun9972 译者:Veryzzj 校对:wxy

本文由 LCTT 原创编译,Linux中国 荣誉推出

Python 依然势不可挡

根据 TIOBE 指数 8 月份榜单,Python 的“市场份额”在本月又上升了 2%,达到 15.42% 的历史最高水平。自去年 10 月 Python 首次夺得该指数第一的位置以来,已经过去了 10 个月,成为除 Java 和 C 之外唯一保持能第一位置的语言。现在很难找到一个 Python 没有被广泛使用的编程领域。唯一的例外是嵌入式系统,因为 Python 是动态类型的,速度太慢。8 月榜单的前三名是:Python(15.42%)、C(14.59%)、Java(12.40%)。

消息来源:TIOBE
老王点评:现在不知道多少人开始考虑学习 Python 了?

针对星链终端的攻击已经开始了

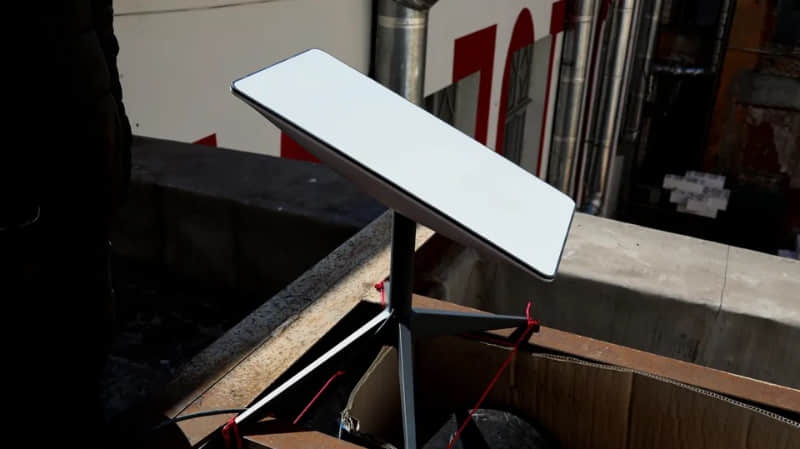
自 2018 年以来,星链已经发射了 3000 多颗小卫星进入轨道,还有数千颗卫星计划发射。安全研究人员创建了一个可以连接到星链终端天线上的定制黑客工具,使用的是现成的零件,成本约为 25 美元。它能够暂时短路系统,以帮助绕过星链的安全保护措施,进入星链系统中先前被锁定的部分。虽然星链已经发布了一个更新,以增加攻击的难度,但除非该公司创建一个新版本的主芯片,否则根本问题无法修复。安全研究人员说,所有现有的用户终端都很脆弱。

消息来源:Wired
老王点评:最难办的就是这种需要硬件上解决的问题。

微软在 2021 年度的漏洞赏金支付上超过了谷歌

从 2021 年 7 月 1 日开始,到 2022 年 6 月 30 日,微软为 335 名研究人员颁发了 1370 万美元的奖励。而谷歌在 2021 年“破纪录”地奖励了 870 万美元。微软今年做了一些改变,为其 Office 365 产品线中出现的高影响漏洞多支付了高达 26,000 美元,其他奖项则增加了 30%。而 另外一方面,谷歌在 Linux 安全方面投入了更多的资金,毕竟现在谷歌几乎所有产品都是基于 Linux 的。

消息来源:The Register
老王点评:从某种意义上看,这是否可以代表 Linux 总体的安全状态要比 Windows 好?

如果你更喜欢用终端与系统交互,请了解一下我最喜欢的管理文件的命令。
在如 GNOME 或 KDE 等图形桌面中使用鼠标点击管理文件。你点击文件的图标,将它移动到另一个文件夹中,或者移动到回收站里。图形交互使得桌面计算机便于使用。

但是在 Linux 中,我们并不总是与图形界面交互。如果你在服务器上工作,那么你可能需要使用命令行来解决问题。即使像我这样使用桌面的用户,可能也更喜欢使用终端和命令行和系统交互。我倾向于通过命令行运行命令来管理我的文件:

使用 ls 显示文件

ls

对任何使用命令行的人来说,如果不知道有什么文件,工作将很难进行下去。ls 命令 会罗列出文件夹中的文件。例如,要查看 Web 服务器的文档根目录 /var/www/html 中的内容,你可以键入:

ls /var/www/html

大多数情况,我使用 ls 命令查看当前文件夹内的文件。只需要输入 ls 即可查看所有文件。例如,当我在我的网页项目的根目录时,输入 ls 后可以看到这些:

$ ls
about  fontawesome      fonts   index.php  styles
docs   fontawesome.zip  images  prism

ls 命令包含 60 种选项,可以以任意方式显示文件和目录。-l 是一个很有用的选项,可以详细的显示文件,包含权限、文件大小以及所有者等信息。

$ ls -l

total 6252
drwxrwxr-x. 2 jhall jhall    4096 Jun 22 16:18 about
drwxr-xr-x. 2 jhall jhall    4096 Jun 25 16:35 docs
drwxr-xr-x. 2 jhall jhall    4096 Jun  7 00:00 fontawesome
-rw-r--r--. 1 jhall jhall 6365962 Jun  2 16:26 fontawesome.zip
drwxrwxr-x. 2 jhall jhall    4096 Jun 22 16:17 fonts
drwxr-xr-x. 2 jhall jhall    4096 Jun 25 13:03 images
-rw-rw-r--. 1 jhall jhall     327 Jun 22 16:38 index.php
drwxrwxr-x. 2 jhall jhall    4096 Jun 22 16:18 prism
drwxrwxr-x. 2 jhall jhall    4096 Jun 22 16:17 styles

上方的文件大小是以字节为单位,或许看起来有点吃力。想要以方便我们阅读的格式查看文件大小,只需要添加 -h 或 --human-readable 选项,能以 G 、M 、K 为单位显示文件大小。

$ ls -l --human-readable
total 6.2M
drwxrwxr-x. 2 jhall jhall 4.0K Jun 22 16:18 about
drwxr-xr-x. 2 jhall jhall 4.0K Jun 25 16:35 docs
drwxr-xr-x. 2 jhall jhall 4.0K Jun  7 00:00 fontawesome
-rw-r--r--. 1 jhall jhall 6.1M Jun  2 16:26 fontawesome.zip
drwxrwxr-x. 2 jhall jhall 4.0K Jun 22 16:17 fonts
drwxr-xr-x. 2 jhall jhall 4.0K Jun 25 13:03 images
-rw-rw-r--. 1 jhall jhall  327 Jun 22 16:38 index.php
drwxrwxr-x. 2 jhall jhall 4.0K Jun 22 16:18 prism
drwxrwxr-x. 2 jhall jhall 4.0K Jun 22 16:17 styles

现在,ls 将 zip 文件显示为 6.1M 或刚刚超过 6 MB 的文件大小,而不是 6365962。

使用 cat、head 和 tail 命令查看文件

cat
head
tail

当显示出文件后,需要检查文件夹中的内容。使用很少几个命令即可做到。以我的 Web 服务器中的 docs 文件夹为例:

$ ls docs
chapter1.tex  chapter4.tex  chapter7.tex  lorem.txt
chapter2.tex  chapter5.tex  chapter8.tex  readme.txt
chapter3.tex  chapter6.tex  chapter9.tex  workbook.tex

这些文件是什么?我不知道,幸运的是该目录中有一个 readme.txt 文件,我猜它包含了这个项目目录中文件的描述。如果该文件不是很长,那我可以使用 cat 命令查看它:

$ cat docs/readme.txt 
This is the workbook for the C programming self-paced
video series. The main file is the workbook.tex file,
which includes the other chapters.

如果这个文件很长,则可以使用 head 命令查看文件的前几行。该命令通常显示前 10 行的内容,不过你也可以使用 -n 或者 --lines 选项来指定行数。例如,使用这两个 head 命令的选项查看 lorem.txt 文件的前三行:

$ head -n 3 docs/lorem.txt 
Lorem ipsum dolor sit amet, consectetur adipiscing
elit. Nullam at ligula eget nunc feugiat pharetra. Nullam
nec vulputate augue. Suspendisse tincidunt aliquet

$ head --lines=3 docs/lorem.txt 
Lorem ipsum dolor sit amet, consectetur adipiscing
elit. Nullam at ligula eget nunc feugiat pharetra. Nullam
nec vulputate augue. Suspendisse tincidunt aliquet

如果我想要查看文件的最后几行的内容,可以以相同方式使用 tail 命令。同样,这两个 tail 命令分别显示 lorem.txt 文件的最后三行:

$ tail -n 3 docs/lorem.txt 
egestas sodales. Vivamus tincidunt ex sed tellus tincidunt
varius. Nunc commodo volutpat risus, vitae luctus lacus
malesuada tempor. Nulla facilisi.

$ tail --lines=3 docs/lorem.txt 
egestas sodales. Vivamus tincidunt ex sed tellus tincidunt
varius. Nunc commodo volutpat risus, vitae luctus lacus
malesuada tempor. Nulla facilisi.

使用 head 和 tail 命令在服务器中查看日志文件十分有用。我有一个小型 Web 服务器运行在家庭网络,用于在网站上线前的测试。最近我发现 Web 服务器的日志很长,我好奇它存在多久了。使用 head 命令,我只打印第一行,可以看到该日志文件是在 2020 年 12 月创建的:

$ ls -l --human-readable /var/log/httpd
total 13M
-rw-r--r--. 1 root root 13M Jun 25 16:23 access_log
-rw-r--r--. 1 root root 45K Jun  2 00:00 error_log

$ sudo head -n 1 /var/log/httpd/access_log
10.0.0.177 - - [05/Dec/2020:14:58:35 -0600] "GET / HTTP/1.1" 403 5564 "-" "Mozilla/5.0 (X11; Fedora; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/87.0.4280.88 Safari/537.36"

使用 rm 命令删除文件

rm

在包含示例文本文件的目录中,lorem.txt 文件中包含 “ 乱数假文 Lorem Ipsum ” 文本。这只是印刷行业中使用的虚拟文本,因此 lorem.txt 文件并不属于该项目。让我们用 rm 命令删除这样的文件:

$ ls docs
chapter1.tex  chapter4.tex  chapter7.tex  lorem.txt
chapter2.tex  chapter5.tex  chapter8.tex  readme.txt
chapter3.tex  chapter6.tex  chapter9.tex  workbook.tex

$ rm docs/lorem.txt 

$ ls docs
chapter1.tex  chapter4.tex  chapter7.tex  readme.txt
chapter2.tex  chapter5.tex  chapter8.tex  workbook.tex
chapter3.tex  chapter6.tex  chapter9.tex

由于用 rm 命令删除的文件会直接删除,而不会放入回收站,因此它很危险。安装 trash 命令比较安全,例如 trashy 或 trash-cli 命令。这样你可以在文件永久删除前,将其放入暂存区。

$ rm docs/lorem.txt

只需很少的命令即可在命令行中管理文件。使用 ls 命令显示目录中的文件,使用 cat 、head 和 tail 命令查看文件中的内容。使用 rm 或者安全的 trash 命令将不需要的文件删除。这五个命令足以帮你在 Linux 中管理文件。想要了解更多,可以使用 --help 选项来查看如何使用这些命令。例如使用 ls --help 查看 ls 命令如何使用。


via: https://opensource.com/article/22/7/manage-files-linux-command-line

作者:Jim Hall 选题:lkxed 译者:Donkey 校对:wxy

本文由 LCTT 原创编译,Linux中国 荣誉推出
不要让文件权限拖你后腿。以下是在 Linux 和 macOS 上管理它们的方法。

如果你通过网络或“跑腿网络”(将文件保存到硬盘,以将其复制到一台计算机)在两个用户之间共享文件,那么在尝试读取或写入文件时可能会遇到权限错误。即使你了解它的概念,你也可能不知道该如何诊断或解决问题。我曾经将数据迁移作为一项服务执行,因此我遇到了相当多的权限错误和所有权冲突。这是我快速修复它们的方法。

1、确定正确的用户

在修复权限错误之前,你必须确定需要权限的人是谁。你可能认为你已经知道这一点,但你可能没有意识到用户名并不是用户身份的最确定属性。你的计算机不会将你视为一个人,而是将你视为一个数字。要了解你的号码,请查看你的用户 ID:

$ id --user
1005

2、获取当前所有者

接下来,确定你无法与之交互的文件的所有者。由于发生了文件权限问题,你可能需要使用 sudo 命令查看有关文件的信息:

$ sudo ls --numeric-uid-gid
-rw------- 1 1000 100  23041 Aug  2 05:26 bar
-rw------- 1 1000 100  54281 Aug  2 04:58 baz
-rw------- 1 1000 100    822 Aug  2 08:19 foo

在此示例中,拥有文件的用户被标识为用户 ID 1000,这就是用户 ID 1005 无法与它们交互的原因。更糟糕的是,这些文件标记为仅由拥有它们的用户可读和可写,因此即使是同一组的成员也不能与这些文件进行交互。

3、更改权限以匹配

你知道需要权限的用户,因此你可以更改当前所有者以匹配你当前的用户:

$ sudo chown 1005 foo

你还可以通过更改文件模式授予你的组成员以及系统上可能的其他用户对文件的访问权限。例如,在向组和任何其他用户授予读取权限(4)的同时保持读取和写入权限(7):

$ sudo chmod 744 foo

了解更多

当你对文件权限不熟悉时,它们似乎很棘手。有关文件所有权如何工作的更多信息,请阅读 chown 简介。


via: https://opensource.com/article/22/8/fix-file-permission-errors-linux

作者:Seth Kenlon 选题:lkxed 译者:geekpi 校对:wxy

本文由 LCTT 原创编译,Linux中国 荣誉推出