分类 新闻 下的文章

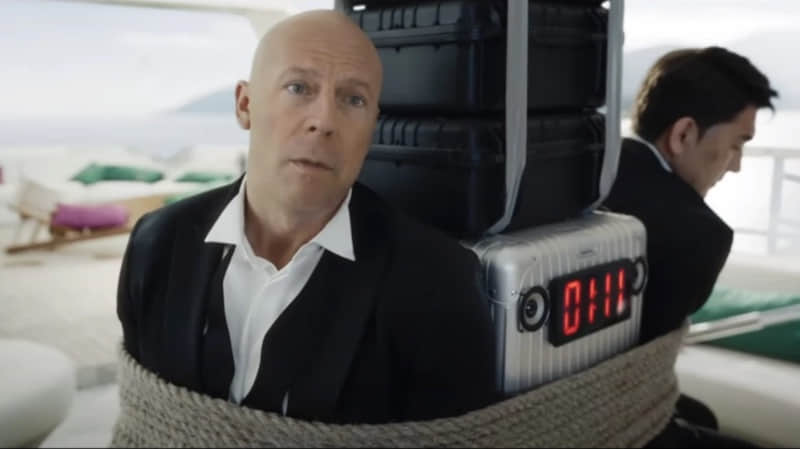
布鲁斯・威利斯成为第一位允许使用深度伪造技术的好莱坞明星

威利斯允许创建 “数字孪生” 的 Deepcake 公司使用他的面容,利用深度伪造技术,将他的脸数字移植到另一个表演者身上。无需出现在拍摄现场,他就出现在一个手机广告中。他说,“即使我在另一个大陆,我也能够沟通、工作和参与拍摄。这是一个非常新的和有趣的经验。”今年早些时候,威利斯在被诊断出患有失语症后“退出”了演艺圈。67 岁的威利斯已经出演了 70 多部电影。

消息来源:Telegraph
老王点评:不但对于“退出”演艺圈的老演员非常有意义,而且,我们还能见到已经去世的明星们。这才是深度伪造的最好的用途之一。

因没人用,谷歌翻译不再向中国区域提供服务

一直以来中国用户还可以使用寥寥无几的谷歌服务,包括翻译和地图服务。而地图服务已经停止了。前两天,网友发现,谷歌翻译被定向到谷歌 .hk 域名下,实际上导致中国区域无法访问。谷歌承认,该公司已经停止了谷歌翻译在中国大陆的服务,“因为使用率低”。

消息来源:Tech Crunch
老王点评:好吧,确实没什么人(能)用。

隐藏在微软 Windows 标志中的恶意软件

隐写术虽然不是一种新技术,不过,有一种恶意软件将其有效载荷隐藏在旧版的微软 Windows 操作系统的标志中。当加载器在被攻击的系统上下载上述标志时,隐藏在图像文件中的有效载荷被 XOR 密钥解密。如果成功执行,该木马将打开一个功能齐全的后门。

消息来源:赛门铁克
老王点评:虽然这样比较有隐蔽性,不过我能感觉到其中的嘲讽味道。

在 Adobe 同意以 200 亿美元收购 Figma 两周后,开源设计项目 Penpot 背后的公司 Kaleidos 表示已筹集到 800 万美元的新资金。

自 Adobe 透露打算向著名设计工具背后的公司 Figma 投资 200 亿美元以来,已经过去了 13 天。Penpot 是个开源替代品,当时有过一段繁荣。Penpot 现在有额外的资金来支持这种扩张。据其母公司 Kaleidos 周二称,得益于 800 万美元的资金,Penpot 的协作设计软件的开发将继续进行。该公司表示,当 Adobe 同意购买 Figma 后,其注册用户在一天内就增加了 5600%。

为了支持不断增加的访问量,Penpot 在周末增强了托管 Web 应用程序的基础设施。据该公司称,本地部署量增加了 400%,托管 Penpot 开源代码的 GitHub 存储库的星标数出现了硅谷流行的曲棍球棒图。本轮投资由思科支持的 Decibel 牵头,投资方 Athos Capital 也参与其中。Decibel 的创始合伙人 Jon Sakoda 表示,这个时机可能看起来特别恰当,但这只是巧合,因为该协议是在 8 月中旬达成的,在大家兴趣飙升的几周前。

Adobe 在给 CNBC 的一份声明中表示,与 Figma 相结合,该公司将“让协作创意更轻松、更顺畅,并让数百万用户更有创造力和生产力”,而且它“将加速 Figma 的创新路线图并提供访问更广泛的客户群”。

Penpot 仍然是很难存活的企业。设计师目前可以使用 Penpot 开源软件的托管版本或免费下载。但 Penpot CEO Ruiz-Múzquiz 并不是唯一一个将 Adobe-Figma 合作伙伴关系视为重要可能性的人。在 Reddit 的 Figma 讨论板上有个帖子,标题为“如果你希望看到 Adobe Figma 交易失败,请投票。”有 400 多人投了支持。让 Figma 不属于 Adobe,这是英国设计机构 Rejiggle 的创始人 Daryl Ginn 在 Twitter 上提出的建议。

Adobe 表示,如果收购在 2023 年按预期进行,Figma 的联合创始人兼 CEO Dylan Field 将继续领导该公司。这并不能减轻一些怀疑论者的恐惧。尼日利亚品牌设计师 Chisaokwu Joboson 在 Twitter 上的一篇的帖子收到了 3,000 多个赞,他的帖子似乎暗示,在 Adobe 的领导下,Figma 存储文件的简单性将结束,它将开始更像是一个强大的桌面应用程序,需要手动保存。

预期中的合并也不是所有人都反对。例如,荷兰设计师 Fons Mans 在 Twitter 上表示,能够使用 Figma 同时还能够在 Photoshop 和其他程序中“处理你的照片”将是“一个梦想”。

由于直接共享和协作编辑等功能,Figma 最初吸引了一些摆脱 Adobe Creative Cloud 工具的设计师。尽管其被宣传为竞争对手,但据报道,Adobe 的 Creative Cloud XD 在七年后每年的经常性收入仅 1500 万美元。在 Twitter Spaces 的讨论中,产品主管 Scott Belsky 表示 Adobe 致力于帮助 XD 的用户。然而,Ruiz-Múzquiz 声称,出售的时机非常有利于他的公司的发展。


via: https://www.opensourceforu.com/2022/09/penpot-gains-additional-users-thanks-to-adobes-figma-purchase/

作者:Laveesh Kocher 选题:lkxed 译者:littlebirdnest 校对:wxy

本文由 LCTT 原创编译,Linux中国 荣誉推出
神秘的黑客组织正在“超级劫持”虚拟化软件

安全研究人员已经警告过虚拟化技术潜在的黑暗面:理论上的 “ 超级劫持 hyperjacking ” 攻击,即黑客劫持虚拟化来监视和操纵虚拟机,而目标计算机可能没有办法发现这种入侵。现在,这种攻击从研究论文中跳到了现实中。谷歌旗下的安全公司 Mandiant 和 VMware 联合发布警告称,一个复杂的黑客组织已经在多个目标网络的 VMware 虚拟化软件中安装了后门。黑客能够在这些管理程序监督的计算机上隐蔽地观察和运行命令。由于恶意代码的目标是物理机上的管理程序,几乎逃避了所有旨在监控这些虚拟机的异常迹象的传统安全措施。

消息来源:Wired
老王点评:虽然不像英特尔芯片里的 管理引擎 一样隐蔽,但是这种从虚拟化层植入的木马,确实非常隐蔽,危害很大。

谷歌将关闭 Stadia 云游戏串流服务

Stadia 高管称,“虽然 Stadia 为消费者提供流媒体游戏的方法是建立在强大的技术基础上的,但它并没有获得我们预期的用户牵引力,所以我们做出了艰难的决定,开始逐步关闭 Stadia 流媒体服务。”谷歌宣布,将于 2023 年 1 月 18 日关闭 Stadia,玩家可以在这个日期前继续使用该服务。大多数不支持跨平台的游戏的进度不太可能转移到其它平台。Stadia 商店已经关闭了购买游戏的选项。

消息来源:谷歌
老王点评:去年就有 Stadia 关闭的消息,当时谷歌否认了,看来谷歌的各种外围服务都是或早或晚走上关闭的道路。

软件机器人正在抢占白领工作

从工业到办公室,从蓝领到白领,机器人正在接手越来越多的工作。世界经济论坛预测,到 2025 年,机器人的工作时间将与人类一样多。乐观的观点认为,被自动化的是任务,而不是整个工作 -- 如果平凡的任务可以由计算机或机器人处理,那就应该让员工从事更具挑战性和满意度的工作。负面的风险是:从销售代表到行政支持的职业可能开始消失。不过,一些走在自动化前沿的大公司也表示,他们已经能够做到不裁员。

消息来源:彭博社
老王点评:无论如何,自动化程度的增加都会让那些觉得自己的工作很脆弱的工人引发不安。随着人工智能的崛起,这个群体越来越多地包括白领雇员。

复古极客给 SSD 添加机械硬盘读写声音

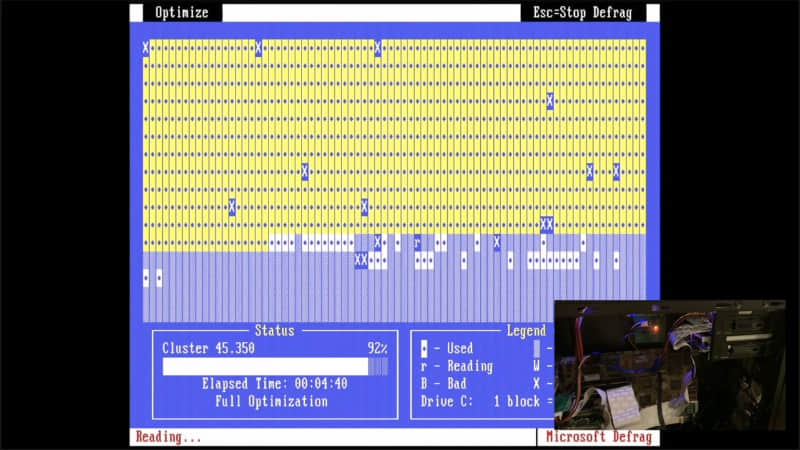
复古计算的一个 “问题” 是,我们用紧凑型闪存、SD 卡甚至 SSD 来取代这些传统的机械硬盘时,通常情况下不会发出任何你能听到的声音。这样不但显得不够“复古”,而且有时你无法判断电脑是崩溃了还是仍在工作。有位极客制造的一个小装置解决了这个问题,它被称为 HDD Clicker,它连接到硬盘活动指示灯,触发扬声器发出的一系列咔嚓声,听起来非常像硬盘在寻找轨道。

消息来源:Hackday
老王点评:我觉得我的 SSD 硬盘也需要这样一个小装置,要是能像个 U 盘一样插上就能用就更好了。这就是“无用”的极客精神。

黑爵士达斯·维德的声音未来将用 AI 合成

为星战系列的黑爵士达斯·维德的配音长达 45 年的 James Jones 已经 91 岁了。他早就考虑退出了,在创作星战电视剧《欧比旺·克诺比》期间,James Jones 签署了允许迪士尼在未来项目中使用 AI 合成其声音的协议。他们使用的软件是 AI 语音建模工具 Respeecher,它使用了深度学习去建模和复制人类声音,能达到以假乱真。在此之前卢卡斯公司使用该软件在《曼达洛人》中克隆了天行者卢克的扮演者的声音。

消息来源:Ars Technica
老王点评:从配音演员、有声书朗读演员开始,AI 真的会接管很多工作。

Cloudflare 宣布了一个新的“验证码”服务

Cloudflare 本周宣布了一个名为 Turnstile 的项目,旨在取消整个网络上用来验证人们是否机器人的传统验证码。它会根据遥测和会话中表现出的客户行为自动选择浏览器挑战方案,以检查网页的访问者是否实际上是机器人。廉价劳动力的兴起、各种验证码类型的错误以及自动解算器让验证码越来越容易绕过。一些研究人员声称基于 AI 的攻击可以成功解决世界上最受欢迎的网站使用的验证码。

消息来源:Tech Crunch
老王点评:终究还是一种高级的验证码。

回音

  • 谷歌 推迟 MV2 扩展淘汰时间,明年 1 月起停止接受 MV2 扩展更新,这些扩展将从明年 6 月开始不再列出。

Constellation 是第一个始终加密的 kubernetes(K8S)。在这个 K8S 中,你的所有工作负载和控制平面都被完全屏蔽起来,你可以使用加密证书远程确认这一点。

Constellation Kubernetes 引擎使用 秘密计算 secret computing 和 机密虚拟机 confidential VM ,将 Kubernetes 集群与云架构的其余部分隔离开来。因此,无论是在静态还是在内存中,数据总是被加密的,并创建了一个 机密上下文 confidential context 。根据创建 Constellation 的公司 Edgeless Systems 的说法,由于它为在公共云上运行的数据和工作流增加了安全性和保密性,因此机密计算是云计算的未来。

Kubernetes 节点在使用 Constellation 的私有虚拟机中运行。根据 Edgeless Systems 的说法,机密虚拟机是安全飞地的演变,它将机密计算的三个原则——运行时加密、隔离和远程证明——扩展到整个虚拟系统。机密虚拟机(TDX)使用底层硬件对私有计算的特殊支持,例如 AMD 安全加密虚拟化(AEM)、SEV-安全嵌套分页(SEV-SNP)和英特尔信任域扩展。此外,ARM 去年还发布了名为 Realms 的新 V9 架构。此设计包括私有 VM 功能。

Constellation 尝试在集群级别提供证明或通过加密证书进行验证,以及“始终在线”加密。 Constellation 中的机密 VMS 使用了 Fedora CoreOS,它构建在一个不可变的文件系统之上,是面向容器而设计的。Constellation 还利用 Sigstore 来保护 DevOps 信任链。

使用秘密计算时,性能可能会令人担忧。是的,加密会影响性能,但 AMD 和微软的联合基准测试发现,这只会导致 2% 到 8% 之间的微小性能损失。Edgeless Systems 声称 Constellation 将在繁重的工作负载下表现类似。

鉴于 Constellation 已通过 CNCF 认证,并且可与包括 GCP 和 Azure 在内的所有主要云服务互操作,这应保证其与其他 Kubernetes 工作负载和工具的互操作性。


via: https://www.opensourceforu.com/2022/09/kubernetes-to-soon-support-confidential-computing/

作者:Laveesh Kocher 选题:lkxed 译者:littlebirdnest 校对:wxy

本文由 LCTT 原创编译,Linux中国 荣誉推出
Linus Torvalds 获颁英特尔首个终身创新成就奖

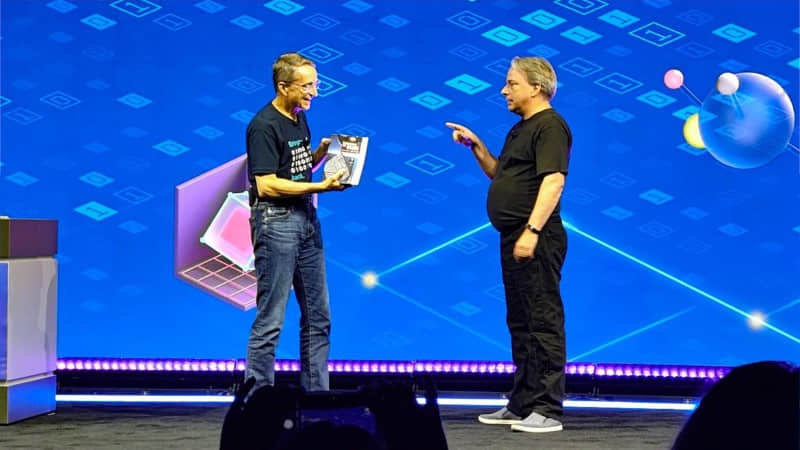
在英特尔 2022 创新大会上的开幕致辞中,CEO Pat Gelsinger 将 Linus Torvalds 邀请到了台上,向他颁发了首个终身创新成就奖,并向他赠送了一本签名的关于 80386 开发的书。Pat 写的这本书让 Torvalds 对机器架构有了深入了解,并在后来的 Linux 内核代码开发工作中发挥了重要的作用。Torvalds 之前也得过其它奖项,如 2014 年 IEEE 计算机协会计算机先锋奖。

消息来源:Hot Hardware
老王点评:Torvalds 确实做到了终身成就。

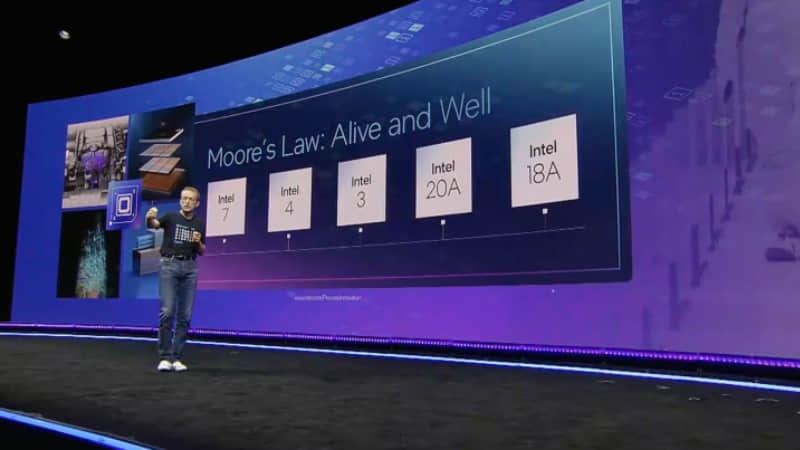
英特尔认为摩尔定律仍旧有效

之前我们报道过,英伟达的黄仁勋称,蛮力加晶体管的方法和摩尔定律的进步基本上已经走到了尽头。但英特尔 CEO 在周二的发布会上称,摩尔定律“依然有效”,英特尔正致力于推进制造工艺的进步,例如采用新的光刻技术和 RibbonFET 架构。他说,“我们希望从今天的单个封装上容纳大约1000亿个晶体管开始,到这个十年结束时实现在单个封装中加入一万亿个晶体管”。

消息来源:Digital Trends
老王点评:或许一两年之后,我们再来看这条新闻。

Rust for Linux v10 补丁发布,预计合并到 Linux 6.1

v10 补丁主要是对以前的 v9 补丁的一些最小的修改,该补丁集包括 27 个补丁,共计 12.5 万行新代码。与之前相比,这是一个较小的 Rust 补丁系列,目的是为了更容易地实现合并到上游。一旦这项工作被主线化,使 Rust 支持更多的内核子系统和早期的 Rust 驱动就可以继续开发,并持续实现主线化。

消息来源:Phoronix
老王点评:这回应该定了,主要是前几天内核开发者们开会达成了共识。